
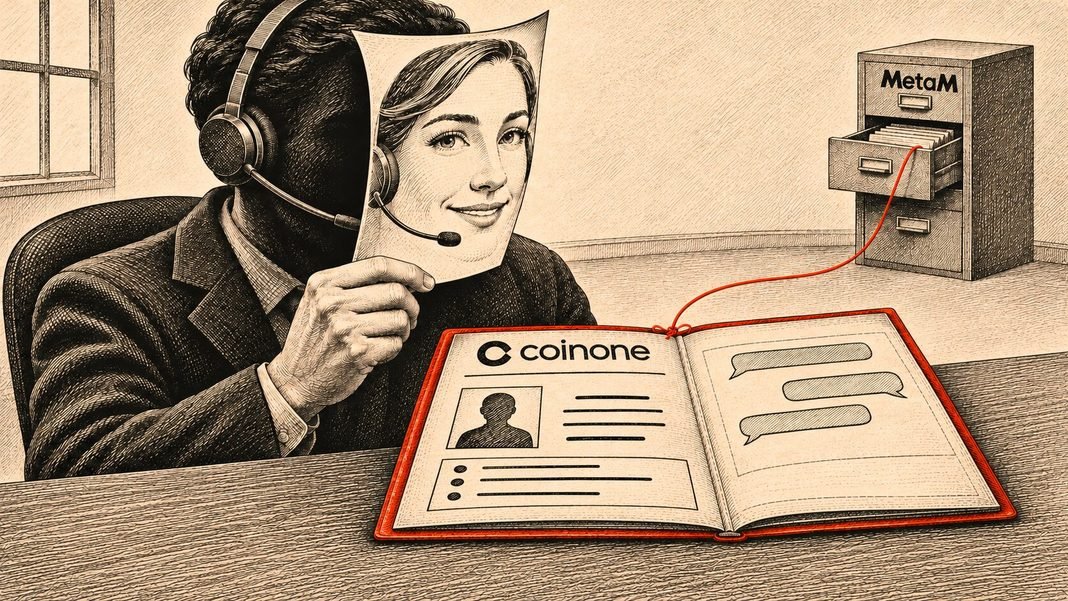

La fuite de données Coinone soulève un risque concret : un faux conseiller pourrait connaître le contenu de vos échanges avec le support. La plateforme sud-coréenne a annoncé une intrusion chez MetaM, son prestataire de service client. Les informations exposées dépendent de ce que chaque personne avait communiqué. Coinone affirme n’avoir constaté aucune intrusion directe dans ses systèmes de comptes, de trading et de portefeuilles.
Une intrusion le 12 novembre, annoncée trois jours plus tard
Selon le communiqué de Coinone, un attaquant a accédé aux serveurs de MetaM le 12 novembre 2026 vers 4 heures, heure coréenne. Des informations liées aux conversations avec le support ont été consultées ou extraites. Le prestataire a informé Coinone à 9 h 20 le même jour.
L’annonce de la plateforme est datée du 15 novembre à 8 heures en Corée, soit le 14 novembre à 23 heures UTC. Cette différence de fuseau explique les deux dates visibles selon l’affichage. Elle ne change pas la chronologie de l’incident.
Au 15 novembre, le nombre de clients touchés et le périmètre individuel de la fuite restent inconnus dans les informations consultées. Le compte rendu de Cointelegraph souligne également l’absence de décompte public.
Ce que les clients avaient confié au support
La fuite concerne les informations laissées lors d’échanges téléphoniques ou par chat. Coinone indique que les personnes sans historique de contact avec son service client ne sont pas concernées par cet incident.
La liste des données potentiellement exposées comprend les noms, téléphones, e-mails, dates de naissance et numéros de compte bancaire. Elle mentionne aussi les numéros d’identification sud-coréens, les dates de délivrance des pièces d’identité, les adresses postales, les adresses de portefeuilles crypto et les identifiants de transaction (TXID).
Chaque client n’a pas nécessairement fourni tous ces éléments. L’exposition réelle peut donc varier d’une personne à l’autre. Une adresse de portefeuille ou un TXID ne constitue pas, en soi, une clé privée permettant de dépenser des fonds.
La mention des mots de passe mérite une précision.
Coinone inclut les mots de passe dans cette liste, mais vise ceux éventuellement communiqués au cours des conversations avec le support. Le communiqué ne permet pas d’affirmer que toute la base des mots de passe de la plateforme a été compromise.
L’entreprise demande aux clients ayant partagé un mot de passe de le remplacer, ainsi que sur tout autre service où il aurait été réutilisé. Elle prévoit aussi une information individuelle ou un outil permettant de vérifier quelles données sont concernées. L’annonce de ce dispositif ne signifie pas qu’il soit déjà accessible.
Pourquoi un faux conseiller pourrait paraître crédible ?
Un interlocuteur qui connaît le motif d’une ancienne réclamation peut donner l’impression d’avoir accès au dossier en tant que salarié. Après une fuite, cette connaissance peut aussi provenir des informations dérobées.
Coinone avertit précisément que des appels ou messages citant d’anciennes conversations pourraient être frauduleux. Le risque est de convaincre un client de transmettre un code de validation ou d’effectuer une opération sous prétexte de protéger son compte.
Ce risque d’usurpation ne prouve pas que de telles fraudes ont déjà eu lieu. Les éléments consultés ne documentent pas de vol de cryptomonnaies consécutif à cette fuite. Ils ne permettent pas davantage d’affirmer que des clients français, belges ou suisses sont touchés.
Des systèmes séparés, selon Coinone
La plateforme affirme que ses comptes, son système de trading et ses portefeuilles fonctionnent séparément de l’infrastructure de MetaM. Elle dit n’y avoir constaté aucun signe d’intrusion directe. Il s’agit de son constat à ce stade de l’enquête, pas d’une certification indépendante.
Coinone indique avoir bloqué les accès utilisés par l’attaquant, renforcé la surveillance des connexions et transactions inhabituelles, puis basculé le support externalisé vers l’e-mail. Elle dit avoir signalé l’incident aux autorités sud-coréennes et engagé un contrôle de la sécurité du prestataire.
Le bon réflexe : reprendre contact par soi-même.
Pour les lecteurs francophones, la leçon dépasse cette plateforme. Cybermalveillance.gouv.fr recommande de vérifier l’interlocuteur en contactant soi-même l’organisme, à partir de ses coordonnées officielles.
Ouvrez directement l’application ou le site habituel. Ne suivez pas le lien d’un message inattendu et ne transmettez aucun mot de passe, code temporaire ou code de validation à un conseiller. Surveillez les connexions, ordres et retraits inconnus ; signalez toute anomalie et conservez les messages suspects.
Cette vérification par un canal indépendant rejoint les précautions évoquées dans notre article sur les faux messages de déblocage après le hack de Binance. Connaître votre dossier ne donne à personne le droit d’obtenir vos codes ou de vous faire déplacer vos fonds.
⚠️ Cet article est publié à titre informatif et éducatif uniquement. Il ne constitue pas un conseil financier. Aucune recommandation d’achat ou de vente n’est exprimée. Les marchés crypto sont volatils. Les performances passées ne préjugent pas des résultats futurs. Effectuez toujours vos propres recherches. Ne misez que ce que vous pouvez vous permettre de perdre.