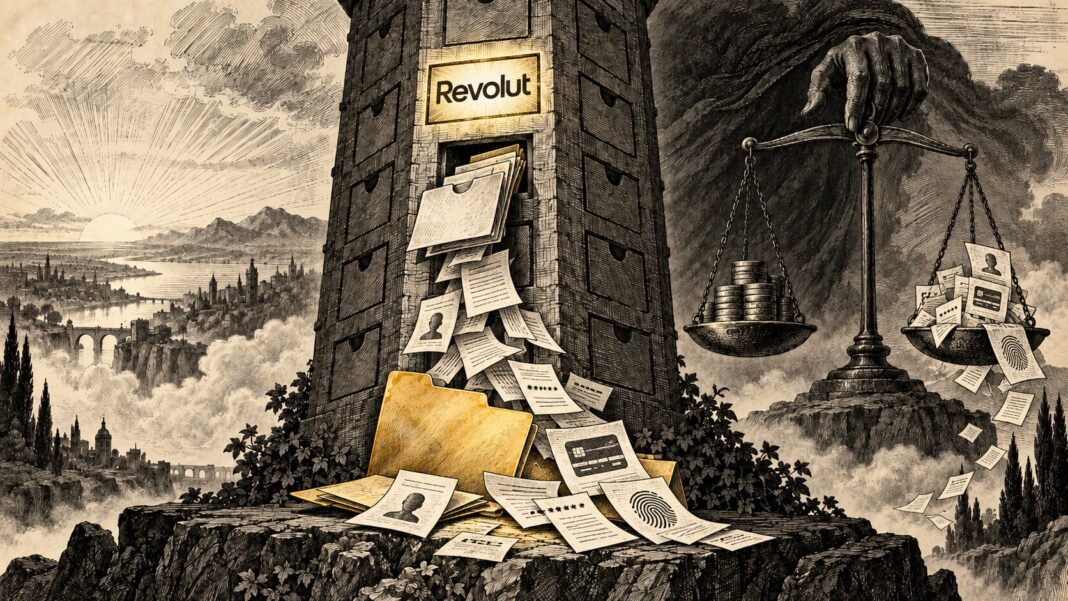

Un nom. Puis un autre. Chaque jour, tant que Revolut ne paie pas. Revolut extorsion en cours : c’est le message que répètent les attaquants depuis dimanche soir. Deux dossiers ont déjà circulé. D’autres sont promis.
« Ah wtf @Revolut » : quatre mots pour toute une réaction
Felix Römer découvre son propre dossier en même temps que tout le monde. Fondateur du casino crypto Gamdom et de Skinscom, il n’a pas cherché à minimiser. Sa réponse publique tient en quatre mots : « Ah wtf @Revolut ». Rien d’autre n’était nécessaire pour confirmer qu’il figurait bien parmi les cibles.
Un deuxième nom, puis la promesse d’un troisième
Alexander Shevchenko, joueur professionnel de tennis classé ATP, suit dans un second dossier. Le schéma se répète à l’identique : un profil, des documents, une menace. Combien de noms au total ? Ni Revolut ni les attaquants ne le disent.
Revolut extorsion en cours : pendant ce temps, silence complet
ZachXBT, celui qui a révélé l’incident initial, dit avoir été bloqué par les comptes officiels de Revolut. Aucune agence usurpée nommée. Aucun décompte des victimes publié. Aucun montant de rançon confirmé non plus. Une seule chose reste claire : payer, ou voir un nom de plus demain.
Le vrai coupable n’est pas un piratage informatique.
Mark Karpelès, ancien patron de Mt. Gox et client Revolut lui-même touché, a fait ce que personne d’autre n’avait fait : ouvrir le fichier source. Un email au format .eml, presque 60 mégaoctets. Beaucoup trop lourd pour un simple message. En remontant sa trace, il découvre son origine réelle : la PEC italienne, un canal de messagerie certifiée équivalent au recommandé juridique.
Ce détail change tout. L’email n’imitait pas simplement une demande officielle, il en reproduisait le rituel exact, celui qu’utilisent tribunaux et administrations italiennes. Selon Karpelès, c’est précisément cette mise en scène qui a trompé l’équipe conformité de Revolut. Autre détail troublant : le mot de passe protégeant le fichier est arrivé séparément, dans un second message, renforçant encore l’illusion de légitimité.
Ce qu’un détenteur EUs doit faire maintenant
Pour un client français, belge ou suisse de Revolut, une chose reste certaine : le ciblage n’a rien d’aléatoire. Les fonds, eux, restent en sécurité, répète Revolut depuis le début. Ce sont les personnes, pas les comptes, qui se retrouvent exposées. La démarche la plus fiable reste une demande d’accès RGPD directe auprès de Revolut, plutôt que de se fier aux publications circulant en ligne.
⚠️ Cet article est publié à titre informatif et éducatif uniquement. Cette situation évolue rapidement ; certains détails proviennent de publications sur les réseaux sociaux et n’ont pas fait l’objet d’une confirmation officielle par Revolut à l’heure de la publication.