
Quinze clients institutionnels touchés. Des données d’API et de trading exposées. Certains petits fonds ont perdu de l’argent. Haruko, fournisseur londonien de technologie crypto pour institutions, confirme avoir subi une cyberattaque ciblée cette semaine.
Haruko cyberattaque clients crypto : ce qui a fuité
La brèche a exposé les détails des API en lecture seule reliées aux comptes d’échange des clients, ainsi que leurs données de trading. Ces API permettent aux ordinateurs des clients et de Haruko d’échanger des informations en continu. Certains petits fonds spéculatifs, aux contrôles de sécurité plus faibles, auraient perdu un montant limité de fonds.
Pourquoi seuls les clients non « whitelistés » ont été touchés
Toutes les parties affectées faisaient partie des clients de Haruko n’ayant pas activé de liste blanche d’adresses IP, une protection qui restreint l’accès aux seules machines autorisées. L’entreprise recommande désormais cette configuration comme protection maximale à tous ses clients restants.
La cause probable : des serveurs bare-metal plutôt que le cloud
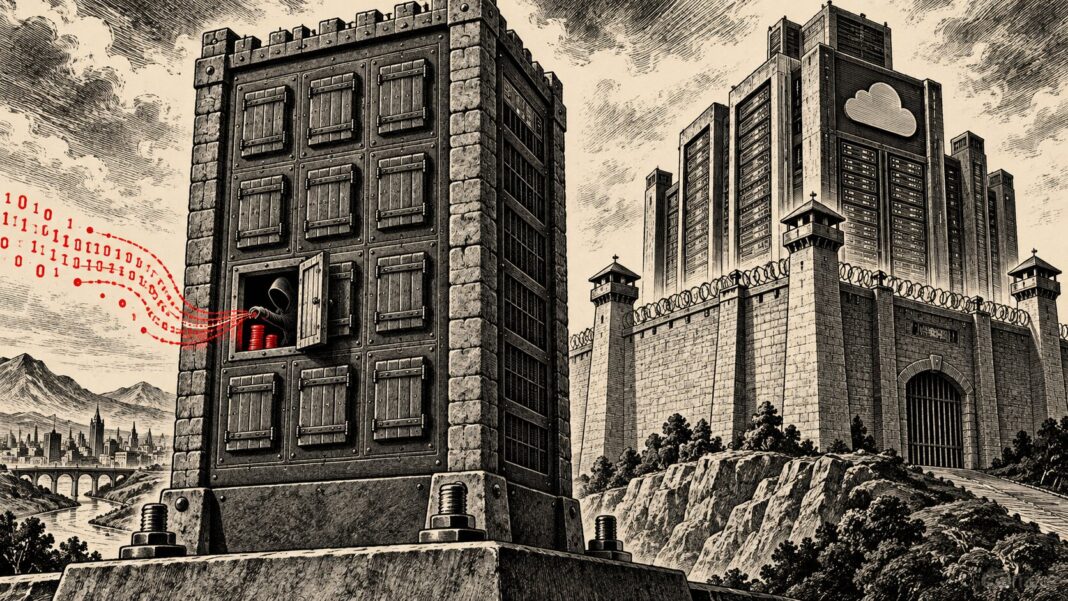
Haruko utilise des serveurs bare-metal, des machines physiques qui lui sont propres, plutôt que des services cloud comme AWS offrant des couches de sécurité supplémentaires. Cette architecture aurait facilité la brèche, selon une source proche du dossier. L’entreprise affirme avoir corrigé la vulnérabilité et renouvelé l’ensemble de ses secrets côté serveur.
Haruko cyberattaque clients crypto : ce que dit le cofondateur
Adam Carlile, cofondateur et directeur technique de Haruko, a confirmé dans des messages consultés par CoinDesk qu’il s’agissait d’une attaque ciblée menée par un groupe contre l’entreprise elle-même, plutôt que contre un client en particulier. Un rapport technique complet doit être publié prochainement.
Bitcoin Suisse dans la liste des clients affichés
Haruko revendique plus de 80 clients dans le monde et des connexions à plus de 100 plateformes d’échange, 30 blockchains et 250 protocoles on-chain. Son site cite notamment Bitcoin Suisse, GSR, Flowdesk et 3iQ Digital Assets parmi ses clients. Rien n’indique à ce stade que Bitcoin Suisse fasse partie des 15 comptes touchés.
Ce que ça change pour les fonds et bureaux de trading.
Qu’un acteur suisse aussi établi que Bitcoin Suisse figure dans la liste de clients d’un même fournisseur montre à quel point l’infrastructure institutionnelle crypto reste concentrée sur un petit nombre de prestataires techniques. Pour un fonds ou un family office en Suisse, en France ou en Belgique, l’incident rappelle qu’un audit de sécurité côté prestataire compte autant qu’un audit côté plateforme d’échange elle-même.
Haruko cyberattaque clients crypto : un symptôme d’une tendance plus large
Les attaques ciblant des entreprises crypto ont plus que doublé au premier semestre 2026, à 207 contre 83 un an plus tôt. L’épisode Haruko arrive la même semaine où Deutsche Bank annonce son entrée dans la garde crypto et où deux ingénieurs de Robinhood risquent la prison pour délit d’initié : la sécurité et la confiance restent le vrai chantier de l’adoption institutionnelle, pas seulement la régulation.
⚠️ Cet article est publié à titre informatif et éducatif uniquement. Il ne constitue pas un conseil financier. Aucune recommandation d’achat ou de vente n’est exprimée. Les marchés crypto sont volatils. Les performances passées ne préjugent pas des résultats futurs. Effectuez toujours vos propres recherches. Ne misez que ce que vous pouvez vous permettre de perdre.